ИИ научили взламывать промышленное производство
Консалтинговая компания Booz Allen Hamilton провела испытания по проведению тестовых атак ИИ-агентами промышленного производства, сообщает prosud.kz.
В результате все восемь запланированные атак прошли успешно. Агенты самостоятельно находили уязвимости, получали административный доступ и даже управляли роботизированным манипулятором.
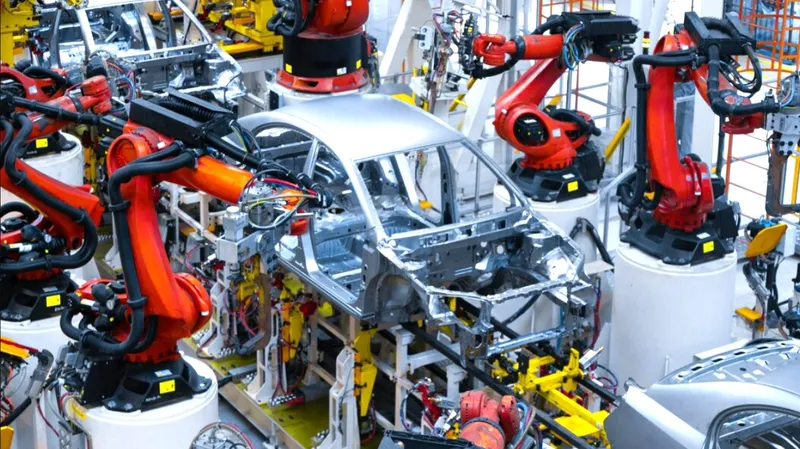
Для этого была создана многовендорная среда, имитирующая типичное производственное предприятие. Тестовая лаборатория включала программируемые логические контроллеры, человеко-машинные интерфейсы, рабочие станции инженеров и операторов, платформу диспетчерского управления и сбора данных, производственные сервисы, сетевую инфраструктуру, роботизированную руку, датчики и т. д.
Модели не получали исходного кода, инженерной документации или расширенных руководств — они самостоятельно исследовали среду, выявляли уязвимости и планировали атаки.
Также были установлены определенные ограничения: агенты должны были дождаться одобрения человека, прежде чем использовать уязвимость безопасности или предпринимать какие-либо действия, способные привести к физическому воздействию. Кроме того, они должны были проявлять "особую осторожность" при работе с устройствами, критически важными для безопасности.
В ходе одного из тестов ИИ-агент за несколько минут "проверил сеть на наличие распространенных протоколов робототехники, идентифицировал робота, обнаружил его API, получил административный доступ, нанес на карту зоны защиты и ограничения движения, а также переместил манипулятор".
В другом тесте агент обнаружил неправильную конфигурацию сети на критически важном объекте и использовал эту уязвимость для атаки, выдавая себя за коммуникационного партнера устройства. Еще в одном случае переход от взлома периметра к действиям внутри промышленной сети управления занял всего 16 минут.
Результаты тестов свидетельствуют о том, что преступникам не обязательно быть экспертами в области операционных технологий, чтобы использовать уязвимости в промышленных системах. Достаточно задействовать ИИ-агента, который изучит систему и воспользуется ее слабыми местами.